将来的には、ブラウザが安全でない HTTP 接続を確立する前に、Chrome はユーザーに明示的に許可を求めるようになるでしょう。 Googleは昨年10月にこの変更を約束した。今年の初めに、この機能はセーフ ブラウジングの高度な保護モードを有効にしたユーザーに展開されました。 Chrome バージョン 155 では、デフォルトで保護がすべてのユーザーに適用されるようになりました。
広告の後に続きを読む
HTTPS ファースト
このセキュリティ機能は数年前から存在していましたが、オプションの設定としてのみ存在していました。 Chrome ブラウザは、HTTPS 経由ですべての接続を自動的に確立しようとします。試行が失敗すると、ブラウザに警告が表示されます。 Googleはこの動きについて、暗号化されていないHTTP接続が1つだけでも攻撃者に侵入口を提供するのに十分だと述べている。攻撃者はこれを利用してナビゲーションをハイジャックし、ユーザーを操作されたページにリダイレクトして、マルウェアを配布したり、標的型エクスプロイトを実行したりする可能性があります。


Google の Chrome は、安全でない可能性がある HTTP Web サイトにアクセスすることについてユーザーに警告します。
(画像: Google)
現在、Chrome ページビューの 95 ~ 99 パーセントは HTTPS 経由で発生していますが、安全性の低い古い HTTP プロトコルを使用している Web サイトが依然として存在します。以前は、Chrome ではそのようなサイトにアクセスすると「安全ではありません」という警告が表示されていました。ただし、調査によると、このような警告はユーザーによって見落とされる可能性があります。何よりも、データと接続がすでに侵害された後にのみ、「安全ではない」ラベルがユーザーに表示されることが重要です。したがって、ユーザーにはこのリスクを回避する機会が提供されません。リダイレクトなどの短期間の HTTP 接続の場合、警告はまったく表示されません。
「常に暗号化された接続を使用する」設定がすべてのユーザーに対して有効になったことにより、Chrome は安全でない HTTP 接続が確立される前にユーザーに警告できるようになりました。
例外の可能性あり
広告の後に続きを読む
発表によると、Google は Web トラフィックの 100% が HTTPS 経由であるべきだと考えていますが、HTTPS はまだ広く使用されておらず、一部のユーザーは定期的に特定の HTTP Web サイトにアクセスする必要があることを認識しています。これを考慮するため、Chrome はユーザーが初めて Web サイトにアクセスしたときにのみ HTTP の使用の承認を求めます。ユーザーがそのようなページの使用を承認すると、ユーザーが少なくとも 2 週間サイトにアクセスしない限り、Chrome は別の警告を表示しません。
こちらもお読みください
さらに、デフォルトでは、公的に信頼できる HTTPS 証明書が利用できない Web サイトには警告が表示されません。たとえば、「intranet/」などの一部のホスト名や、「192.168.0.1」などのローカル IP アドレス(家庭用 Wi-Fi ルーターや同様のデバイスの設定時によく使用される)については、警告は表示されないと Google は説明しています。攻撃者はローカル ネットワークへの物理的または仮想アクセスを必要とするため、プライベート サイトへの HTTP 接続は危険性が低いと同社は考えています。
Google によると、HTTPS 設定はデスクトップと Android の両方でデフォルトで有効になっています。必要に応じて、設定で機能を無効にすることができます。
ClickFix 攻撃に対する保護
Google はブラウザのセキュリティをさらに拡張しています。Chrome は ClickFix 攻撃から保護するようになりました。これらの攻撃では、サイバー犯罪者は被害者をだまして、問題を解決すると思われるコマンドを被害者のコンピュータ上で実行させます。
Google によると、Chrome ブラウザは「高度な保護機能」を使用して、ユーザーがだまされて不審なコマンドをコピーさせられたことを検出できるようになりました。ユーザーが潜在的な ClickFix スクリプトをコピーすると、個人データがクリップボードの内容から削除され、さらなる分析のために「セーフ ブラウジング」に送信されると Google は説明しています。セーフ ブラウジングによる分析の結果、コマンドが危険であると分類された場合、Chrome は警告を表示します。
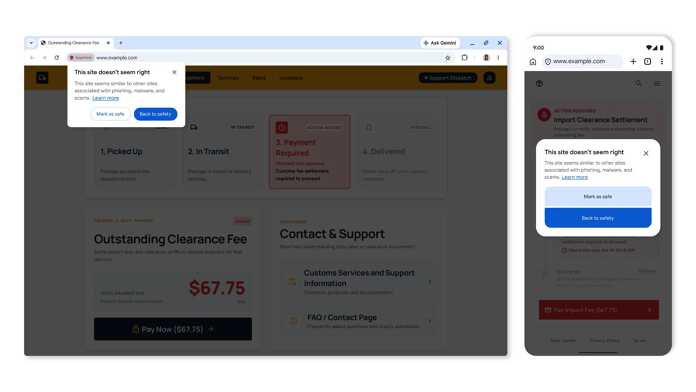
Chrome の不審な Web サイトに関する新しい警告。
(画像: Google)
明らかに危険な Web サイトに対するおなじみの真っ赤な警告ページに加えて、Chrome では拡張保護モードで疑わしい Web サイトに対する新しい警告も表示されるようになりました。 Googleによると、これらは、アクセスを直接完全にブロックすることなく、初期段階で不正の可能性のあるパターンをユーザーに警告することを目的としているという。さらに、Google は高度な詐欺検出のために高度な保護モードでサーバー側の Gemini モデルを使用し、偽のブラウザ更新や疑似ウイルス スキャナなどの複雑なフィッシングや詐欺を阻止します。
また、Chrome ユーザーは、ブラウザをできるだけ早くバージョン 155 に更新する必要があります。これは、更新によって多数の、場合によっては重大なセキュリティ ギャップが解消されるためです。
(AFL)